> For the complete documentation index, see [llms.txt](https://juan-martin-franco.gitbook.io/network-+/llms.txt). Markdown versions of documentation pages are available by appending `.md` to page URLs; this page is available as [Markdown](https://juan-martin-franco.gitbook.io/network-+/2.-modelo-osi/2.5-capa-4-capa-de-transporte.md).
# 2.5 - Capa 4 (Capa de Transporte)
## Capa de Transporte
* La capa de transporte, actúa como **línea divisoria entre las capas superiores y las capas inferiores** del modelo OSI.
* En concreto, los mensajes se toman de las **capas superiores** (Capas 5-7) y se encapsulan en **segmentos** para su transmisión a las **capas inferiores** (Capas 1-3).
* Del mismo modo, los flujos de datos procedentes de las capas inferiores se **desencapsulan** y se envían a la capa 5 (la capa de sesión), o a alguna otra capa superior, dependiendo del protocolo.
## 1. Dos protocolos en la Capa de Transporte
Los protocolos de Capa de Transporte son **TCP y UDP**. De acuerdo a la necesidad, se utilizará uno por sobre el otro.
### 1.1 - Transmission Control Protocol (TCP)
* TCP es el Protocolo de Control de Transmisión.
* Es un protocolo **Orientado a la Conexión**.
* La unidad de datos de una PDU en capa de transporte que utiliza TCP es el **Segmento**.
* Los protocolos de transporte orientados a la conexión proporcionan un transporte fiable, en el sentido de que si un segmento se cae, el emisor puede detectar esa caída y retransmitir ese segmento caído.
* Basándose en los **acuses de recibo (ACK)**, un emisor puede determinar qué segmentos se han recibido con éxito y qué segmentos deben transmitirse de nuevo.
#### 1.1.1 - Three-way Handshake (Fase 1 - Establecimiento de la conexión)
El Three-way Handshake o "Apretón de manos de 3 vías" es el proceso por el cual un cliente (por medio de TCP) establece una conexión con un servidor. \
Este proceso consta del intercambio flags de la cabecera TCP, indicando que se desea establecer una conexión entre ambas partes.
El proceso es el siguiente:
1. El Cliente envía un segmento TCP con la bandera **SYN** activada, indicando que se desea establecer una conexión con el servidor.
2. El Servidor recibe dicho segmento, y envía un segmento con el par de banderas **SYN y ACK** activadas, para indicar que se recibió correctamente el "pedido de establecimiento de conexión" (ACK) y que lo acepta, activando una bandera (SYN) para establecer la conexión en sentido inverso.
3. El Cliente acepta esto y envía un último segmento **ACK** para confirmar que se va a establecer la conexión.
#### 1.1.2 - Funcionamiento general de TCP (Fase 2 - Transferencia de datos)
Una vez establecida la conexión TCP entre ambas partes por medio del Three-way Handshake, el emisor es capaz de realizar peticiones al servidor de manera correcta, ya que ambas partes están listas para comunicarse.
Cada vez que se envía un segmento TCP a través de la red, debe haber un acuse de recibo (segmento con la bandera ACK activada) que indique que el segmento fue recibido correctamente. De esta manera, TCP proporciona la fiabilidad.
En caso de que el receptor no reciba algún segmento correctamente, no enviará el ACK correspondiente, y el emisor notará dicho evento, iniciando una retransmisión.
Este Protocolo de Capa 4 es utilizado para el envío de todos los datos de la red que se necesiten asegurar que lleguen a su destino.
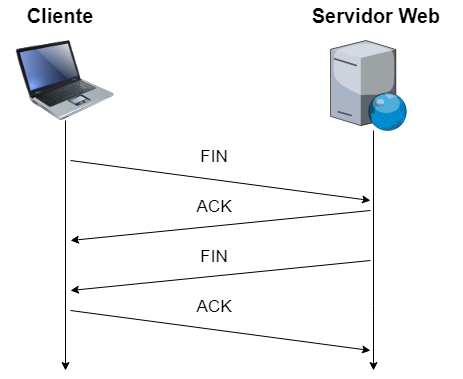
#### 1.1.3 - Four-Way Handshake (Fase 3 - Cierre de la conexión)
Una vez que una de las 2 partes (cliente o servidor) decide terminar la comunicación, es necesario llevar a cabo el proceso conocido como Four-Way Handshake.
Este proceso se utiliza para cerrar conexiones TCP y funciona de la siguiente manera:
1. En primer lugar, desde un lado de la conexión, ya sea desde el cliente o el servidor, se enviará la bandera **FIN** como solicitud de finalización de la conexión.
2. En el segundo paso, quien recibe la bandera FIN enviará una bandera **ACK** como acuse de recibo de la solicitud de cierre al otro lado.
3. En el tercer paso, la otra parte también enviará una bandera **FIN** como señal de cierre al otro lado.
4. En el último paso, quien recibió la bandera FIN final, enviará una bandera **ACK** como acuse de recibo final para el cierre de la conexión sugerida.
En el cierre de la conexión, los pasos 2 y 3 pueden realizarse de manera conjunta, enviando un segmento TCP con las banderas FIN y ACK activadas.
### 1.2 - User Datagram Protocol (UDP)
* UDP es el Protocolo de Datagramas de Usuario.
* Es un protocolo **No Orientado a la Conexión**.
* La unidad de datos de una PDU en capa de transporte que utiliza UDP es el **Datagrama**.
* Al ser un protocolo no orientado a la conexión, no es un protocolo fiable. Si se pierde un datagrama, el emisor nunca se dará cuenta que eso pasó.
* Este protocolo es muy **útil para streaming de audio y video**, ya que se envían una gran cantidad de datos y hay mucho **menos overhead en UDP que en TCP**, ya que no tenemos el Three-Way Handshake para establecer la conexión, ni tampoco las confirmaciones (los acuses de recibo, ACK) cada vez que se envía una porción de datos.
* Usar UDP incrementa la performance de la red, ya que **no tenemos retransmisiones**.
* En UDP **no existe el secuenciamiento**. Esto significa que, por ejemplo, si se envían datagramas desde el 1 hasta el 100, los datagramas pueden llegar en el siguiente orden: 1 - 2 - 20 - 3 - 40 - 4 - 5 - 6 - 42 - 30 y se representarán de la misma manera en el audio y/o video o lo que sea que estemos usando.
### 1.3 - Resumen comparativo entre TCP y UDP
## 2. Servicios de Control de Flujo
Al igual que la Capa 2 y la Capa 3 ofrecen servicios de control de flujo, los servicios de control de flujo también existen en la Capa 4. Dos enfoques comunes de control de flujo en la Capa 4 son los siguientes:
### 2.1 - Control de Flujo y Ventanas Deslizantes
* Como se ilustra en la figura , TCP utiliza una **ventana deslizante**, en la que el tamaño de la ventana comienza con un segmento.
* Si hay un **acuse de recibo (ACK)** de ese segmento (es decir, el receptor envía un acuse de recibo pidiendo el siguiente segmento), **el tamaño de la ventana se duplica** a dos segmentos.
* Tras la recepción de esos **dos segmentos**, la siguiente ventana contiene **cuatro segmentos**.
* Este **aumento exponencial** del tamaño de la ventana continúa hasta que el receptor **no acusa recibo** con éxito de todos los segmentos dentro de un determinado período de tiempo (conocido como tiempo de ida y vuelta \[**RTT - Round Trip Time**], que a veces se denomina tiempo de transferencia real), o hasta que **se alcanza un tamaño de ventana máximo configurado**.
* La idea básica de las ventanas deslizantes es la siguiente:
* Si se envían datos y existen **demasiadas retransmisiones**, probablemente se esté enviando demasiada información, por lo que el emisor debe **enviar menos datos cerrando la ventana**.
* Si se envían datos y **no obtenemos retransmisiones**, probablemente se esté enviando información demasiado lento, por lo que el emisor debe **enviar mas datos abriendo la ventana**.
* A medida que el emisor envía información, se va ajustando el tamaño de la ventana para maximizar el Throughput y el ancho de banda.
### 2.2 - Control de Flujo y Buffering
* Si en algún momento miramos un video online, probablemente lidiamos con el **Buffering** antes.
* Dispositivos como routers, poseen una memoria especial que almacenará segmentos si el ancho de banda no está fácilmente disponible. A este espacio de almacenamiento temporal que adapta velocidad entre dispositivos se lo conoce como **Buffer**.
* Cuando está disponible, transmite los contenidos y limpia el buffer. \
Lo mismo sucede cuando se trata de cargar un video. Si la red está congestionada, al principio tomará mucha información en previsión de que la se va a ver más rápido.
* Esta idea es la misma que sucede con el buffering en nuestros routers. Si el buffer se va a desbordar (**Buffer Overflow**), es decir, en el router tenemos un espacio determinado y empezamos a poner mucha información en él y no podemos enviarla, nos quedamos sin espacio y los segmentos se empezarán a descartar.
## Ejemplo de Dispositivos de Capa de Transporte
* Los **Firewalls** también pueden considerarse dispositivos de Capa 4 ya que pueden operar en esta capa bloqueando y permitiendo diversos puertos y protocolos, tales como el puerto 80 (HTTP) el cual opera sobre TCP.